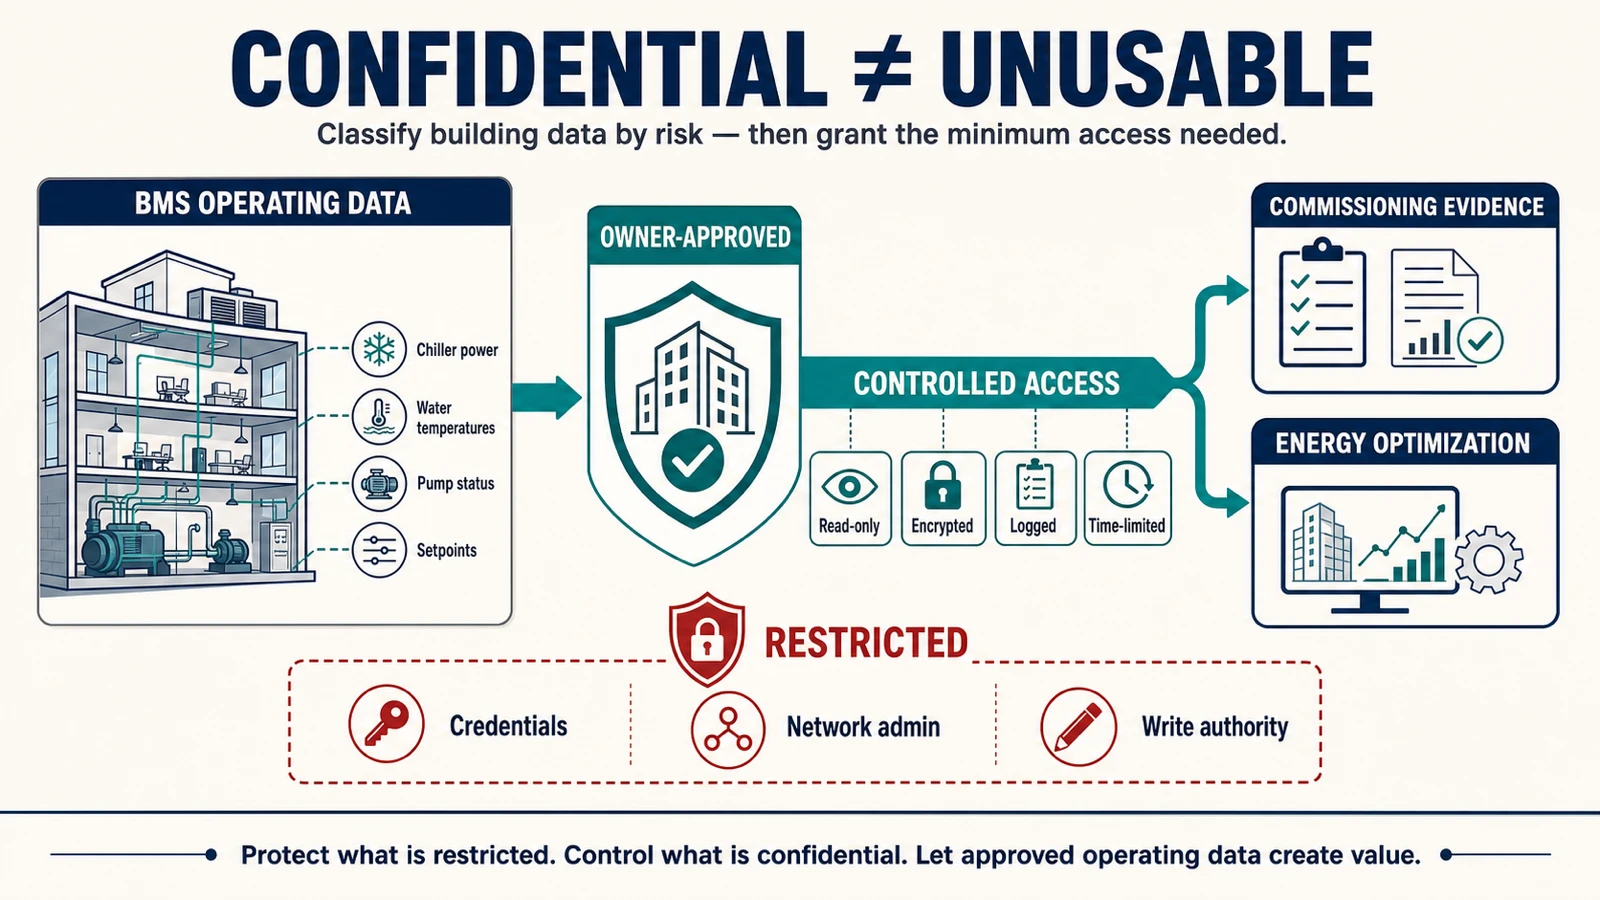
业主常被告知:BMS 数据太敏感,不能分享。
有时这个答案是对的。凭证、网络配置、门禁记录、生命安全系统,以及控制写入授权,确实会带来严重风险。
但冷机电量趋势不是管理员凭证。冷冻水温度历史不是门禁记录。只读的泵状态,也不等于指挥机房的权限。
把每一次楼宇数据请求都当成同一类不加区分的安全例外,保护了业主免于一类风险,却让另一类风险更难看清:能源浪费、控制漂移、糟糕的调试,以及无法独立核验的机房表现。
更好的答案是按数据、用途和误用后果来做受控访问。
锁定数据,也锁住了业主价值
Coalition for Smarter Buildings 把市场问题说得很直接:"No more locked data, choices, value, or experiences in buildings."
它的意思不是每套楼宇系统都该公开可访问。C4SB 主张开放的技术、数据和标准,让业主和操作员能做出知情决策、看见表现、在厂商之间选择,并使用新应用——而不必把每一次集成都从零重建。
Interoperable Building Box 把这条区分落到实处。它提出的架构在建筑内部的物理或虚拟服务器上运行云原生软件平台。获批应用可以通过一层一致、开放且安全的接口交换获准数据。
开放不等于公开。
它的意思是:业主可以授权互操作,而不是被困在不透明的 BMS、专有接口,以及对使用运行数据的一刀切禁令之间。
运行数据是调试证据的一部分
支持受控访问的最强理由不是 AI。而是核验。
Lawrence Berkeley National Laboratory 创建 OpenBuildingControl,是为了让楼宇控制逻辑更容易被规定、部署和核验。它的工作流把控制逻辑、点表、功能测试和控制器实际行为连在一起。
对功能核验,OBC 描述的是:调试人员把有趋势的控制器输入、输出和设定值导出到一份归档 CSV。核验工具可以把这些时间序列与数字控制规范对照,而不需要获得对 BMS 的实时访问。
这给业主提出一个实际问题:
如果连一份有时限、只读、针对获批趋势点的导出都被禁止,建筑要如何独立核验:已安装的控制逻辑是否按规范运行?
OBC 的 Control Description Language 此后成为 ANSI/ASHRAE Standard 231,这是一种厂商无关的格式,旨在让控制逻辑对人、对机器都可读,用于规定、实施、文档和仿真。
方向很清楚:建筑行业正在让控制意图和表现更可移植、更可核验,而不是更封闭。
网络安全仍然划定边界
这并不取消严肃安全审查的必要。
ASHRAE Standard 135 定义了用于监视和控制楼宇系统的 BACnet 通信。ASHRAE Guideline 13-2024 处理 BAS 架构、文档、互操作性、性能监测和网络安全考量。
ASHRAE 也把无法访问原始 BMS 数据,识别为建筑分析的常见障碍,同时指出第三方访问需要网络安全最佳实践。
NIST SP 800-82 Rev. 3 把楼宇自控当作运营技术,并建议按现场的信息安全、业务、人身安全、可靠性和运行要求做基于风险的评估。
这些来源都没有说:所有 BMS 数据都属于同一种通用分类。
有用的决策模型是:评估所请求的具体信息在披露、被修改或可用性丧失时的影响。NIST FIPS 199 为联邦信息系统把这三个维度正式化。它不是一份通用的楼宇数据分类标准,但是一套有助于问对问题的纪律。
把四种不同权限分开
许多审查卡住,是因为四类请求被当成同一风险来讨论:
- 一次性导出历史 BMS 趋势。
- 对获批点表的持续只读访问。
- 写入获批监督指令的权限。
- 对 BMS 环境的管理或网络访问。
它们应当分开审查。
第一次能源评估可能只需要历史温度、设备状态、设定值、流量、电量和天气数据。它可能不需要人员身份、门禁事件、网络图、凭证、生命安全信息,或任何写入权限。
如果稍后才考虑监督控制,业主可以对精确可写点位、指令优先级、运行范围、操作员覆盖、日志、回退行为,以及紧急释放路径,要求单独批准。
这比不受限访问,或永久说不,都更安全。
给 IT 一个有边界的请求
业主不该要求 IT「打开 BMS」。这个请求太宽。
业主可以要求一次有文档的分类和访问决定:
- 明确精确数据字段和业务目的。
- 评估披露、被修改和不可用的影响。
- 排除凭证、安防系统、生命安全数据、不必要的占用上下文,以及网络管理。
- 选择最窄的访问方式:归档导出、出站只读馈送,或获批的本地处理。
- 定义身份、加密、日志、保留、删除和自动撤销。
- 把控制写入权限作为单独范围审查。
- 如果受控访问仍被拒绝,记录这些措施未能覆盖的剩余风险。
这给安全团队一份可以精确落实安全的对象,也给业主一个可以挑战、改进和审计的决定。
Confidential 不等于不能用
楼宇遥测可以合理地被分类为 Confidential。Confidential 数据在处理控制与风险匹配时,仍然支持获批的业务活动。
ClimaMind 的公开安全模型 遵循这条分离。现场元数据、楼宇遥测、诊断和客户配置按 Confidential 处理。凭证、设备身份材料、BMS 访问细节和控制写入授权按 Restricted 处理。
首次评估时,ClimaMind 可以从获批点表、有时限的历史导出,或现场要求本地处理时的本地路径开始。只读分析并不意味着写入权限,写入权限也不意味着管理访问。
业主不该被迫在网络安全和建筑表现之间二选一。
他们应当要求一套架构:保护 Restricted 的内容,控制 Confidential 的内容,并让获批运行数据创造可计量价值。
来源说明
- Coalition for Smarter Buildings
- C4SB: About
- Interoperable Building Box
- OpenBuildingControl requirements
- OpenBuildingControl verification methodology
- ANSI/ASHRAE Standard 231
- ASHRAE Standard 135 BACnet resources and scope
- ASHRAE Guideline 13-2024: Specifying Building Automation Systems
- ASHRAE Journal: Take Control of Building Operations Using Analytics
- NIST SP 800-82 Rev. 3: Guide to Operational Technology Security
- NIST FIPS 199: Security Categorization