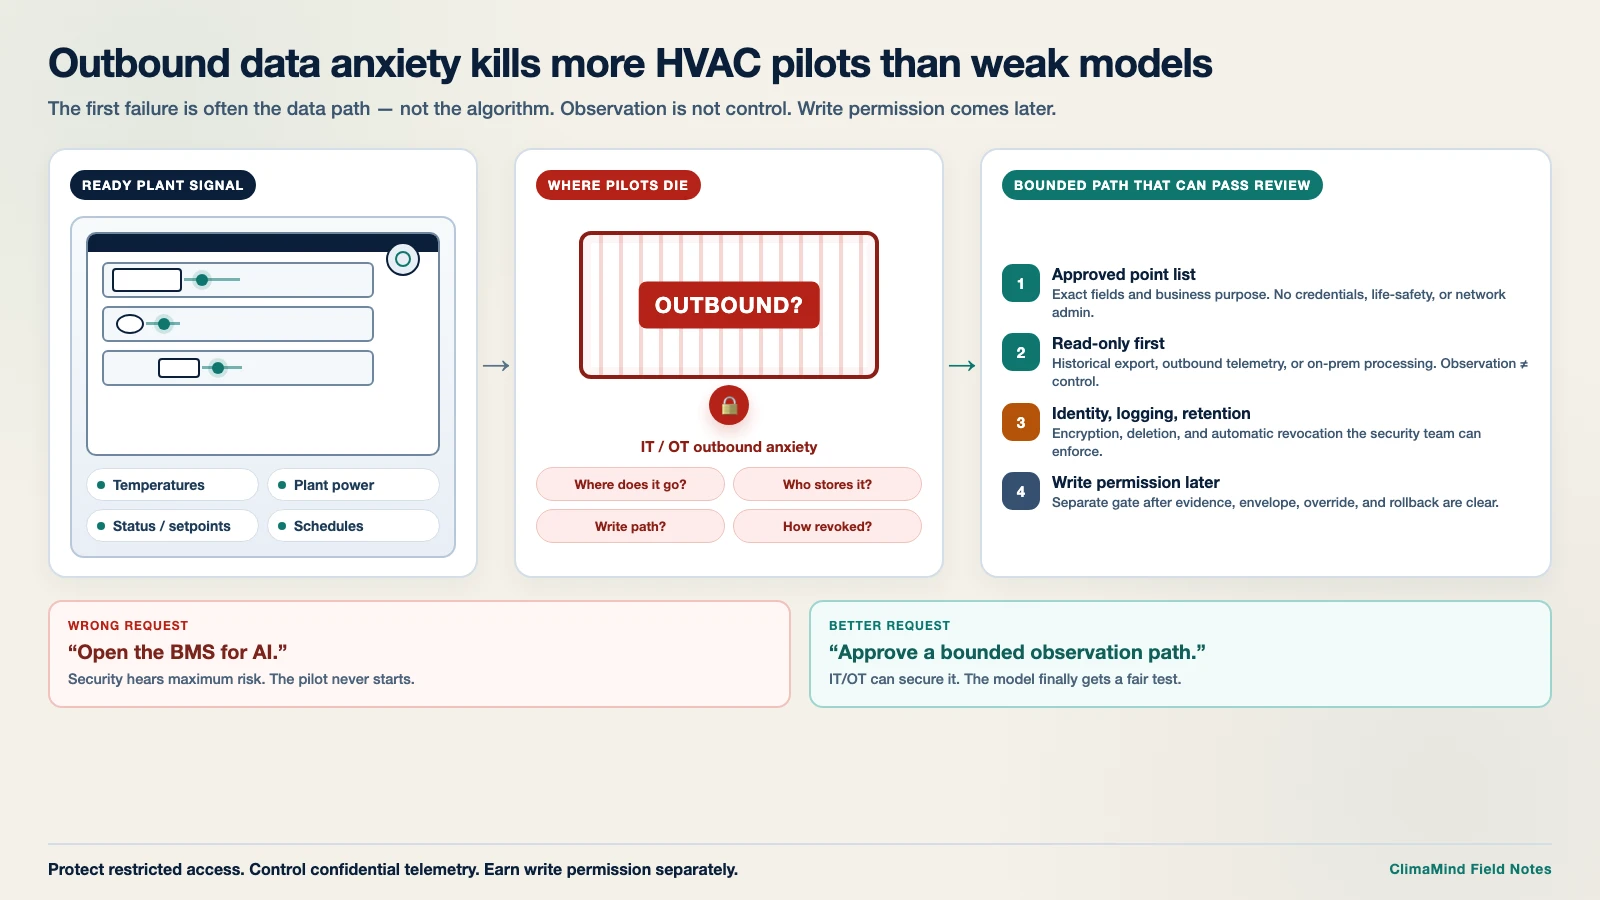
كثير من تجارب تحسين HVAC لا تفشل لأن النموذج ضعيف.
تفشل أبكر، عندما لا يستطيع الموقع اعتماد مسار لخروج بيانات التشغيل من بيئة التحكم المحلية.
قد يرى فريق المنشأة أصلاً نقاط تعيين ثابتة أو تشغيلاً ضعيفاً أو تنسيقاً فضفاضاً للمحطة. لدى الطاقة سبب للتصرف. وقد يبدو الخوارزم جاهزاً حتى على الورق.
ثم تلتقي التجربة قلق البيانات الصادرة.
العائق الحقيقي غالباً مسار البيانات
في المباني الحية، نادراً ما تكون المحادثة الصعبة «هل التعلم المعزز أفضل من منحنى قاعدة؟»
هي أقرب إلى:
- أين تذهب هذه البيانات؟
- من يمكنه تخزينها؟
- كم تُحتفَظ؟
- أي مسار شبكة يحملها؟
- هل يخلق هذا مسار كتابة إلى BMS؟
- ماذا يحدث إذا فشل اتصال المورّد أو أُلغي؟
تلك الأسئلة عقلانية. أتمتة المباني تقنية تشغيل. يمكن لتغذية صادرة غير حذرة أن تخلق مخاطرة أمنية وتشغيلية حقيقية.
لكن عندما يُعامل كل طلب بيانات كباب مفتوح إلى المحطة، لا يصل المشروع بعيداً بما يكفي لإثبات التوفير أو سير عمل المشغّل أو جودة التحكم.
النتيجة مألوفة: اهتمام، ومراجعة أمنية، وتأخير، وعودة هادئة إلى أدوات التحليل فقط.
جودة النموذج ليست القرار الأول
جودة النموذج تهم لاحقاً. أولاً على الموقع أن يقرر إن كان مسار ملاحظة محدود يمكن أن يوجد أصلاً.
بدون قياس معتمد، لا يوجد خط أساس دائم. بدون خط أساس، لا يوجد مسار قياس موثوق. بدون قياس، لا توجد تجربة صادقة. بدون تجربة، لا تحصل المنظمة أبداً على أدلة تبرر صلاحية الكتابة لاحقاً.
لهذا يمكن لقلق البيانات الصادرة أن يقتل مشاريع أكثر من النماذج الضعيفة. النموذج لا يحصل أبداً على اختبار تشغيل عادل.
يمكن لمحطة أن تملك اتجاهات فوضوية ونقاطاً ناقصة ومستشعرات غير مثالية وتبقى مفيدة لمراجعة أولى. ما لا يمكنها فعله هو دعم تحسين الحلقة المغلقة بينما يبقى كل سجل تشغيل مفيد محبوساً خلف حظر شامل على مغادرة الشبكة المحلية.
افصل مغادرة المبنى عن التحكم في المبنى
وصول البيانات الصادرة وسلطة التحكم قراران مختلفان.
قد تحتاج مرحلة تجربة أولى قائمة نقاط معتمدة فقط: درجات حرارة وتدفقات وحالات ونقاط تعيين وجداول وقدرة المحطة حيث تتوفر. يمكن أن يبدأ ذلك كصادرات تاريخية محدودة زمنياً أو تغذية قراءة فقط مستمرة. لا يتطلب وصول BMS إدارياً. لا يتطلب صلاحية كتابة. لا يتطلب أن يجلس BMS على الإنترنت العام.
الكتابة الراجعة بوابة لاحقة. تحتاج غلافها الخاص: أي نقاط تعيين قد تتغير، وأي حدود تبقى ثابتة، وكيف يتجاوز المشغّلون أو يتراجعون، وكيف تُسجَّل الأفعال مقابل نتائج مقاسة.
عندما تُطوى تلك المراحل في طلب واحد—«اربط الذكاء الاصطناعي بـ BMS»—تسمع فرق الأمن أكبر مخاطرة ممكنة، وتخسر فرق الطاقة أصغر خطوة أولى مفيدة.
أعطِ IT وOT طلباً يمكنهما تأمينه
الطلب الخطأ هو: افتح BMS للذكاء الاصطناعي.
الطلب الأفضل مسار بيانات موثّق:
- النقاط الدقيقة والغرض التجاري.
- قراءة فقط أولاً، مع استبعاد سلطة الكتابة ما لم تُعتمد منفصلة.
- نمط المعالجة المفضّل: تصدير تاريخي، أو قياس صادر للقراءة فقط، أو معالجة في الموقع حيث يُطلب.
- الهوية والتشفير والسجلات والاحتفاظ والحذف والإلغاء.
- لا بيانات اعتماد ولا أنظمة سلامة حياة ولا سجلات التحكم في الوصول ولا إدارة شبكة في النطاق الأولي.
- بيان واضح أن الملاحظة لا تعني التحكم.
هذا ليس التفافاً على الأمن. هو الطريقة الوحيدة التي يمكن للأمن بها اتخاذ قرار دقيق.
ستتطلب بعض المواقع أن تبقى المعالجة محلية. ذلك مدخل تصميم، لا رفض مشروع تلقائي. ينبغي أن تتكيف البنية مع وضع المخاطرة المتبقية للموقع بدل التظاهر أن كل مبنى يمكنه قبول المسار السحابي نفسه في اليوم الأول.
القلق ينخفض بالحدود، لا بادّعاءات أكبر
لا يزول القلق الصادر لأن مورّداً يعد بتوفير أعلى.
يزول عندما يستطيع الموقع رؤية مسار ضيق:
- بيانات معتمدة فقط؛
- احتفاظ معلن؛
- وصول قابل للرجوع؛
- ظهور المشغّل؛
- صلاحية كتابة لاحقة كقرار مكتسب منفصل؛
- قياس يمكنه تفسير ما تغير وما لم يتغير.
في ClimaMind، نعامل ذلك المسار كجزء من المنتج، لا كإزعاج شراء. يصبح التحسين الإشرافي مفيداً فقط بعد أن يستطيع المبنى مشاركة أدلة التشغيل اللازمة لتقييمه، ويصبح موثوقاً فقط بعد أن يبقى التحكم محدوداً بـ BMS القائم والأشخاص المسؤولين عن المحطة.
إذا ماتت تجربة قبل اختبار أي نموذج، لا تبدأ بسؤال إن كان الخوارزم جيداً بما يكفي.
اسأل إن كانت المنظمة قد عرّفت أصلاً مسار بيانات يمكن لـ IT وOT وتشغيل المنشأة جميعاً العيش معه.